로그인은 되는데, 남의 자료도 열리지는 않나요?
배포 주소 로그인부터 계정별 자료 분리, 관리자 권한, 로그아웃과 계정 복구까지. 테스트 계정으로 확인할 8개 항목이에요.
마지막 업데이트
공식 자료 확인일:
로그인 버튼이 작동하면 회원 기능이 거의 끝난 것처럼 보여요. 그런데 누가 들어왔는지 확인하는 일과 그 사람이 어떤 자료를 열 수 있는지 정하는 일은 달라요. 이 가이드는 내가 관리하는 서비스의 테스트 환경에서 두 계정으로 확인할 항목을 모았어요. OWASP 공식 가이드를 바탕으로 정리한 초기 점검이며 전문 보안 진단을 대신하지 않아요. 실제 이용자의 계정·자료는 시험 대상으로 쓰지 말고, 비밀번호 로그인처럼 사용하지 않는 기능은 이유와 함께 해당 없음으로 남겨주세요.
CHECK 01 / 8내 컴퓨터 말고 실제 주소에서도 로그인되나요?
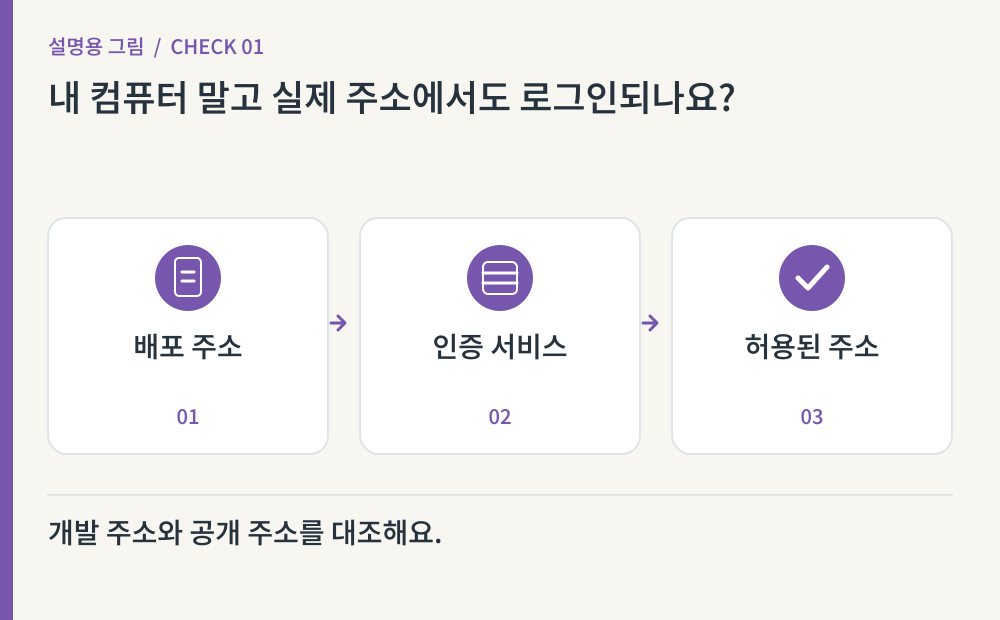
새 테스트 계정으로 배포 주소에서 로그인하고 로그아웃까지 해봐요. 소셜 로그인을 쓴다면 인증 서비스에 등록한 돌아올 주소와 실제 주소가 맞는지 확인하세요. 개발용 주소만 등록돼 있으면 내 컴퓨터에서는 되던 기능이 공개 사이트에서 멈출 수 있어요. 취소하거나 인증에 실패했을 때도 사용자가 어디로 돌아오는지 보고, 다른 도메인으로 마음대로 보내는 설정은 막아요.
- 어디서 확인하나요?
- 배포 주소의 로그인 화면 · 인증 서비스의 허용된 돌아올 주소 · 실패 화면
- 언제 체크하나요?
- 배포 주소에서 정상·취소·실패 흐름을 확인했고 돌아올 주소를 의도한 대상만 허용했어요.
CHECK 02 / 8로그아웃 상태에서 비공개 주소를 열어봤나요?
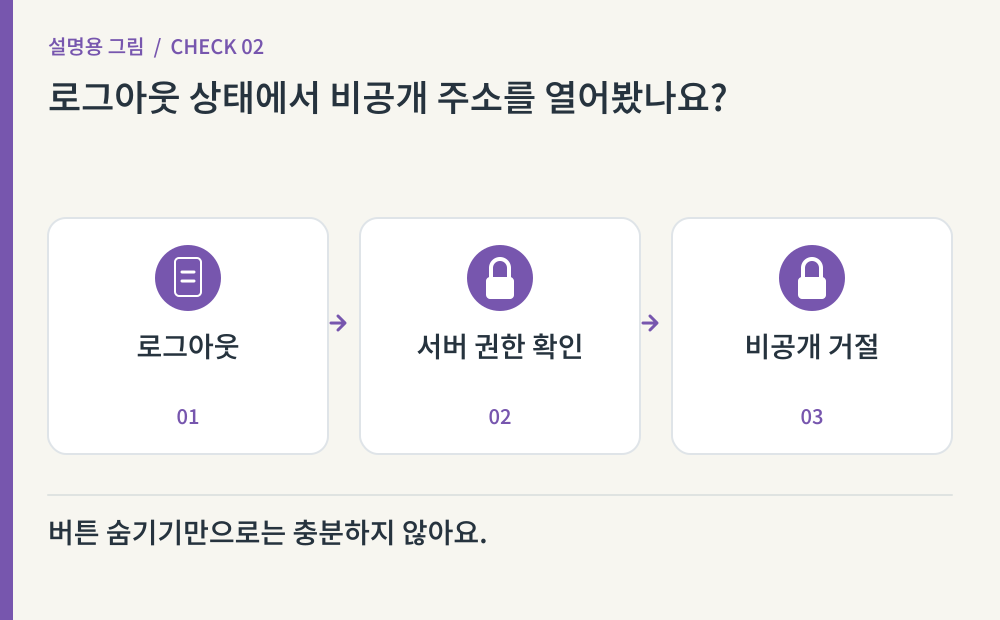
메뉴를 숨겨도 비공개 화면이나 API가 열리면 자료를 지킨 것이 아니에요. 테스트 기록의 주소를 새 비공개 창에서 열고, 그 화면이 부르는 데이터 요청도 확인해요. 비공개 자료는 서버가 거절하고 의도한 공개 자료만 보여야 해요. 페이지가 로그인 화면으로 바뀌어도 뒤에서 이미 데이터를 내려줬다면 수정이 필요해요. URL을 모르면 안전하다는 가정은 하지 않아요.
- 어디서 확인하나요?
- 비공개 창 · 보호된 화면 주소 · 브라우저 개발자 도구의 데이터 응답
- 언제 체크하나요?
- 미인증 요청에 비공개 자료가 포함되지 않고 서버에서 접근을 거절하는 것을 확인했어요.
CHECK 03 / 8A 계정 자료가 B 계정에서도 열리나요?
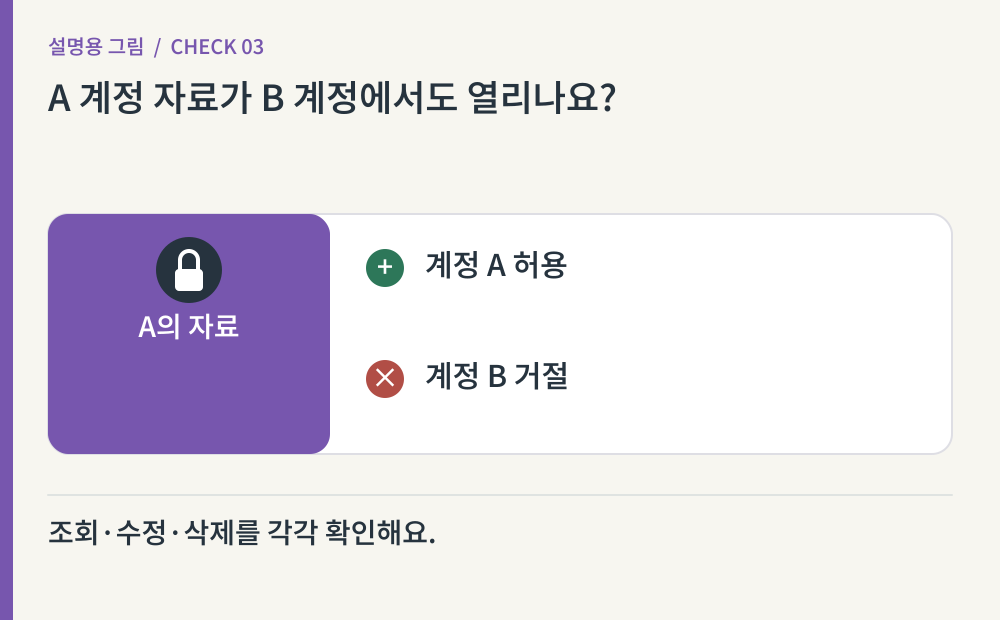
테스트 계정 A로 가짜 글이나 파일을 하나 만들고, 별도 브라우저의 B로 같은 주소를 열어봐요. 조회뿐 아니라 수정·삭제 요청도 시험 환경에서 확인하세요. 계정 번호나 자료 ID를 바꿨을 때 소유자 검사를 건너뛰면 안 돼요. 목록 화면에서 안 보이는 자료도 직접 요청하면 새어 나올 수 있어요. 원래 공유되는 공간은 공유 정책에 맞는 허용 결과를 따로 기록해요.
- 어디서 확인하나요?
- 두 테스트 계정 · 가짜 기록의 직접 주소 · 조회·수정·삭제의 서버 응답
- 언제 체크하나요?
- B가 A의 비공개 기록을 조회·수정·삭제할 수 없고 의도한 공유 예외도 확인했어요.
CHECK 04 / 8관리자 버튼은 서버에서도 막히나요?
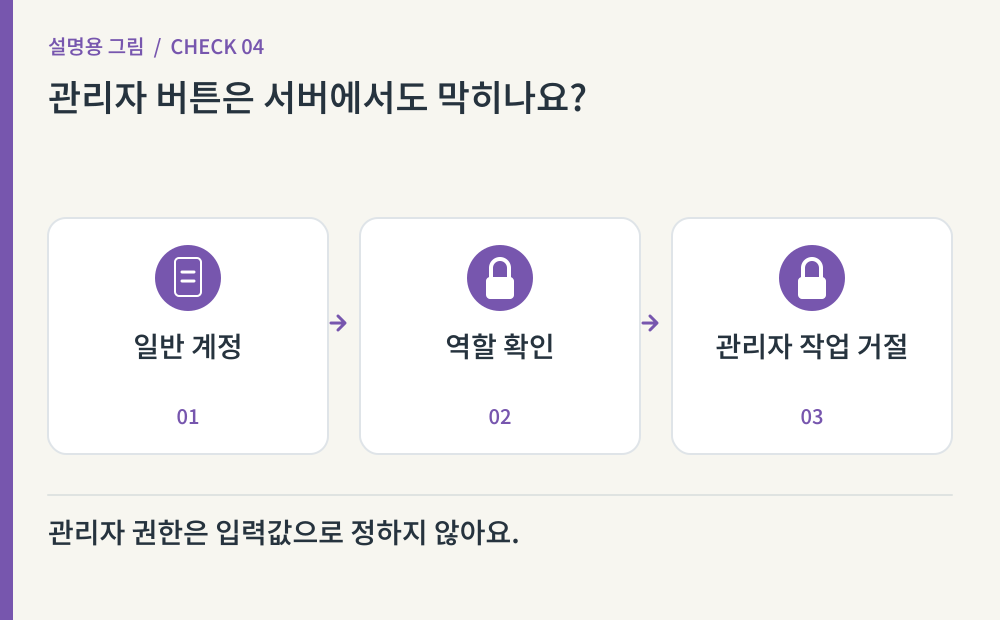
일반 테스트 계정으로 관리자 화면과 관리자 작업을 직접 요청해봐요. 화면에서 버튼이 사라지는 것과 서버가 역할을 확인하는 것은 달라요. 가입·프로필 수정에 보낸 값으로 내 역할을 관리자라고 바꿀 수 없어야 해요. 인증 서비스의 권한 모델과 앱에서 실제로 쓰는 역할 검사를 함께 보고, 필요한 최소 권한만 주는지 확인해요.
- 어디서 확인하나요?
- 일반 계정의 관리자 요청 · 가입·프로필 입력 처리 · 서버의 역할 검사
- 언제 체크하나요?
- 일반 사용자의 관리자 작업과 역할 자기 변경이 서버에서 거절되고 허용 역할을 기록했어요.
CHECK 05 / 8로그아웃·만료 뒤에도 기존 연결이 살아 있나요?
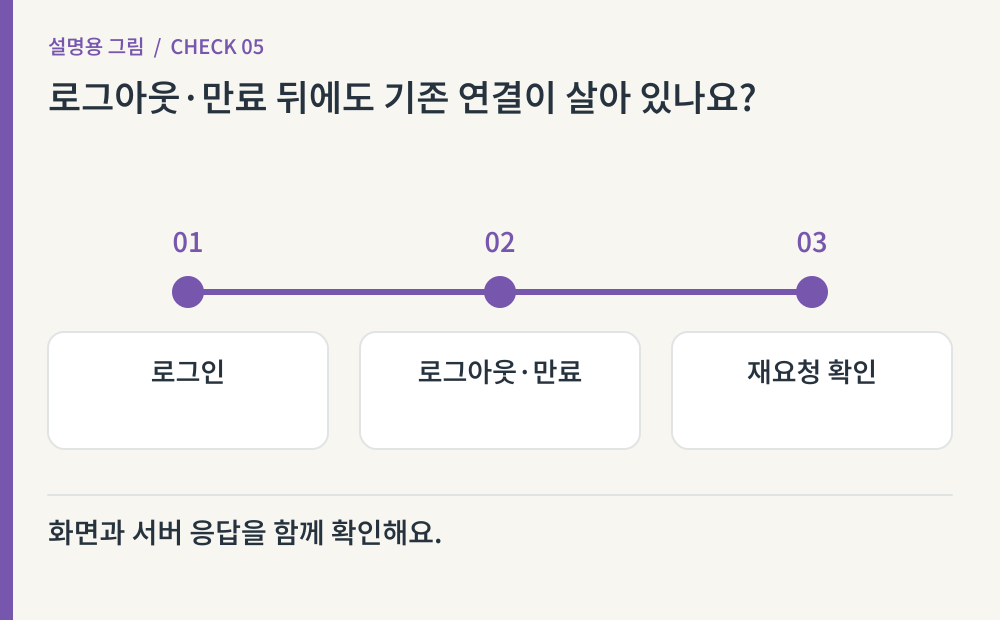
로그아웃한 뒤 뒤로 가기, 새로고침과 비공개 데이터 재요청을 해봐요. 브라우저 화면만 바뀌고 서버가 기존 인증을 계속 받아주지는 않는지 확인하는 거예요. 세션은 로그인 상태를 이어주는 연결 정보예요. 만료·권한 회수·비밀번호 변경 뒤의 처리도 인증 서비스 문서와 실제 결과를 대조하세요. 토큰 구조 때문에 회수에 지연이 있다면 그 시간을 숨기지 않고 운영 기준에 반영해요.
- 어디서 확인하나요?
- 로그아웃 뒤 데이터 요청 · 세션 만료 설정 · 인증 서비스의 회수 동작
- 언제 체크하나요?
- 로그아웃·만료·권한 회수의 실제 접근 결과를 확인하고 즉시 차단되지 않는 범위와 시간을 기록했어요.
CHECK 06 / 8비밀번호를 잊어도 안전하게 돌아올 수 있나요?
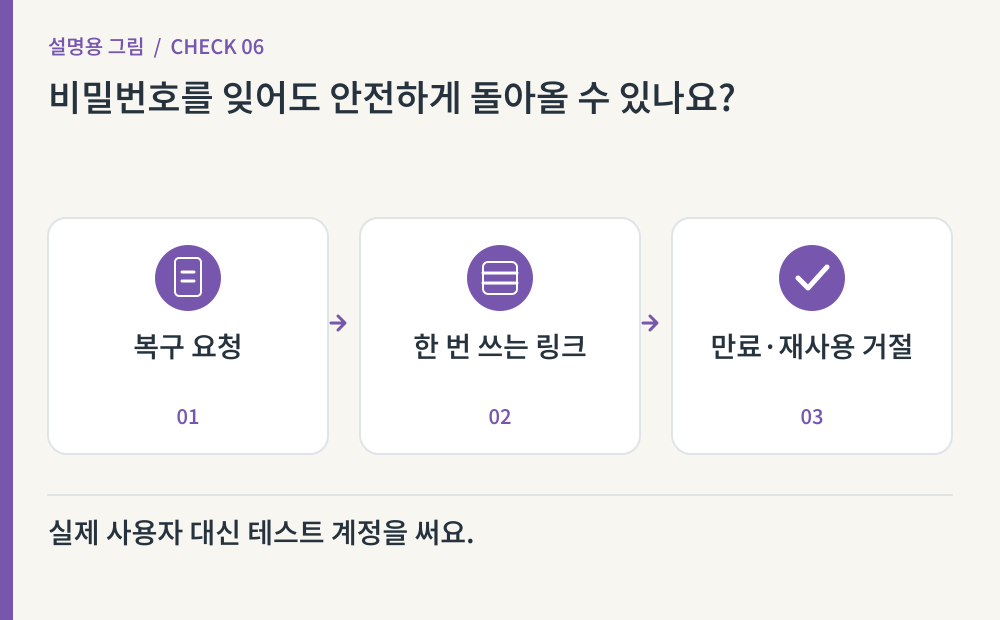
비밀번호 방식을 쓴다면 가짜 계정으로 복구 메일을 받아 링크를 한 번 쓰고, 다시 쓸 때와 만료 뒤에 거절되는지 확인해요. 존재하는 이메일인지 응답 문구로 쉽게 드러나지 않는지도 봐요. 메일 발송 제한과 이전 세션 처리도 점검하세요. 소셜 로그인만 쓰는 앱은 비밀번호 복구를 새로 만들 필요 없이 해당 서비스의 계정 복구 안내와 연결 실패 시 도움 경로를 남겨요.
- 어디서 확인하나요?
- 가짜 계정의 복구 메일 · 링크 재사용·만료 결과 · 발송 제한과 도움 안내
- 언제 체크하나요?
- 사용 중인 로그인 방식의 복구 경로를 확인했고 링크 재사용·만료·계정 노출과 발송 제한을 점검했어요.
CHECK 07 / 8탈퇴나 중요 정보 변경을 실수로 실행할 수 있나요?
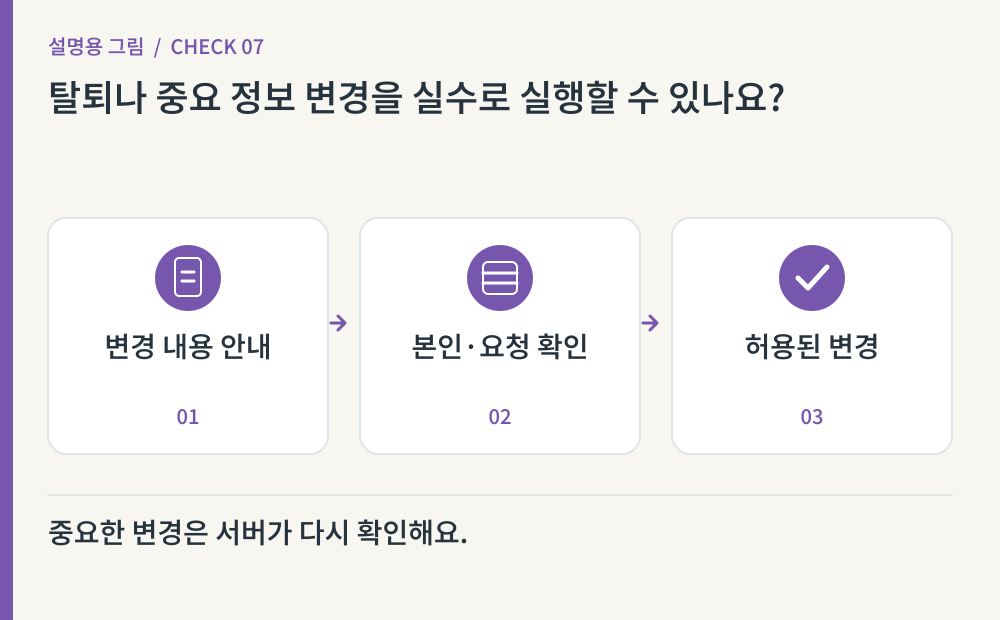
테스트 계정으로 탈퇴·이메일 변경 같은 작업을 살펴봐요. 무엇이 삭제되거나 바뀌는지 먼저 알려주고, 위험도에 맞는 재인증을 거쳐 서버가 권한을 확인해야 해요. 쿠키로 로그인하는 앱이라면 다른 사이트가 내 로그인 상태를 이용해 요청하는 CSRF에 대한 보호도 확인하세요. 주소를 열기만 하는 GET 요청으로 탈퇴나 삭제가 실행되면 안 돼요. 실제 회원 자료를 지우며 시험하지는 않아요.
- 어디서 확인하나요?
- 테스트 계정의 중요 작업 화면 · 재인증 · 요청 방식과 CSRF 보호
- 언제 체크하나요?
- 변경·삭제 범위를 알리고 서버에서 재확인하며 GET 요청만으로 중요 작업이 실행되지 않아요.
CHECK 08 / 8반복 시도와 관리자 계정 보호도 확인했나요?
로그인·인증 코드·복구 메일을 제한 없이 반복하면 계정 공격과 발송 비용이 함께 늘 수 있어요. 정한 소량의 시험으로 요청 제한과 안내를 확인하고, 일반 이용자가 영구히 잠기지 않게 복구 경로도 봐요. 관리자 계정에는 지원되는 다단계 인증을 적용하고 복구 수단을 안전하게 보관해요. 로그에는 실패 이유와 시각을 남기되 비밀번호·전체 토큰·인증 코드는 기록하지 않아요.
- 어디서 확인하나요?
- 인증 서비스의 요청 제한 · 관리자 다단계 인증 · 민감값을 가린 접근 기록
- 언제 체크하나요?
- 제한된 시험으로 반복 요청 처리를 확인했고 관리자 추가 인증·복구 수단·안전한 로그를 점검했어요.
복사해서 AI에게 붙여넣어보세요
대괄호를 내 주소와 도구, 테스트 환경으로 바꿔주세요. 전체를 복사하면 위 8개 항목과 실제 결과, 남은 계정 작업까지 함께 점검해달라고 요청할 수 있어요.
참고 자료
- https://cheatsheetseries.owasp.org/cheatsheets/OAuth2_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Authentication_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Session_Management_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Forgot_Password_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Cross-Site_Request_Forgery_Prevention_Cheat_Sheet.html
- https://cheatsheetseries.owasp.org/cheatsheets/Multifactor_Authentication_Cheat_Sheet.html